RFID & NFC Hacking #1: Flashear el firmware Iceman en la Proxmark3
Temporada 1 · Entrega 1. De una Proxmark3 Easy con firmware de 2016 a Iceman, con comandos explicados desde cero, los fallos encontrados y l
Red Orbita: GNU/Linux, Free Software, Cloud & Security. Happy hacking!
Explorar articulos
Temporada 1 · Entrega 1. De una Proxmark3 Easy con firmware de 2016 a Iceman, con comandos explicados desde cero, los fallos encontrados y l
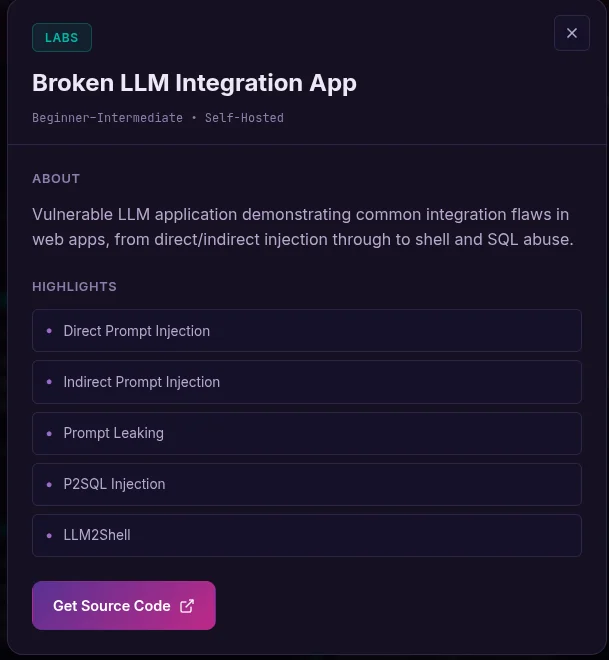
Un chatbot diseñado para romperse La Broken LLM Integration App (el Broken Chatbot) es una aplicación deliberadamente vulnerable que reprod
Un CTF donde el objetivo es romper un chatbot HackTheAgent (organizado por Ethiack / HackAIcon) es un CTF distinto: no hay binarios que des
Serie: Seguridad ofensiva en agentes IA Este es el octavo y último post de una serie de 8 artículos donde exploramos las principales técnica
Serie: Seguridad ofensiva en agentes IA Este es el séptimo post de una serie de 8 artículos donde exploramos las principales técnicas de ata
Serie: Seguridad ofensiva en agentes IA Este es el sexto post de una serie de 8 artículos donde exploramos las principales técnicas de ataqu
Serie: Seguridad ofensiva en agentes IA Este es el quinto post de una serie de 8 artículos donde exploramos las principales técnicas de ataq
Serie: Seguridad ofensiva en agentes IA Este es el cuarto post de una serie de 8 artículos donde exploramos las principales técnicas de ataq
Serie: Seguridad ofensiva en agentes IA Este es el tercer post de una serie de 8 artículos donde exploramos las principales técnicas de ataq
Introduccion MLOps es a Machine Learning lo que DevOps fue al desarrollo de software: la disciplina que convierte experimentos de ML en sist
Introduccion La adopcion masiva de agentes IA y modelos LLM en entornos corporativos ha abierto un vector de ataque que muchas organizacione
Contexto En entornos de produccion con Windows Server Failover Cluster (WSFC), el quorum basado en Cloud Witness utiliza una Azure Storage A
Herramientas de seguridad open source que construimos y mantenemos en Red Orbita.
Bloquea llamadas maliciosas a herramientas en tiempo real para agentes de IA.
Proxy guardian de seguridad para agentes de IA en Kubernetes, fail-closed por defecto.